워드프레스 플러그인 취약점이라는 말을 처음부터 알고 있었던 것은 아니다.
다른 것을 확인하려고 Hostinger에 들어갔다가 우연히 빨간색 경고 하나가 눈에 들어왔다.
Vulnerability issue.
처음에는 이게 정확히 무엇을 의미하는지도 몰랐다.
내 워드프레스에 무슨 문제가 생긴 건가?
사이트가 해킹된 건가?
조금 겁이 났다.
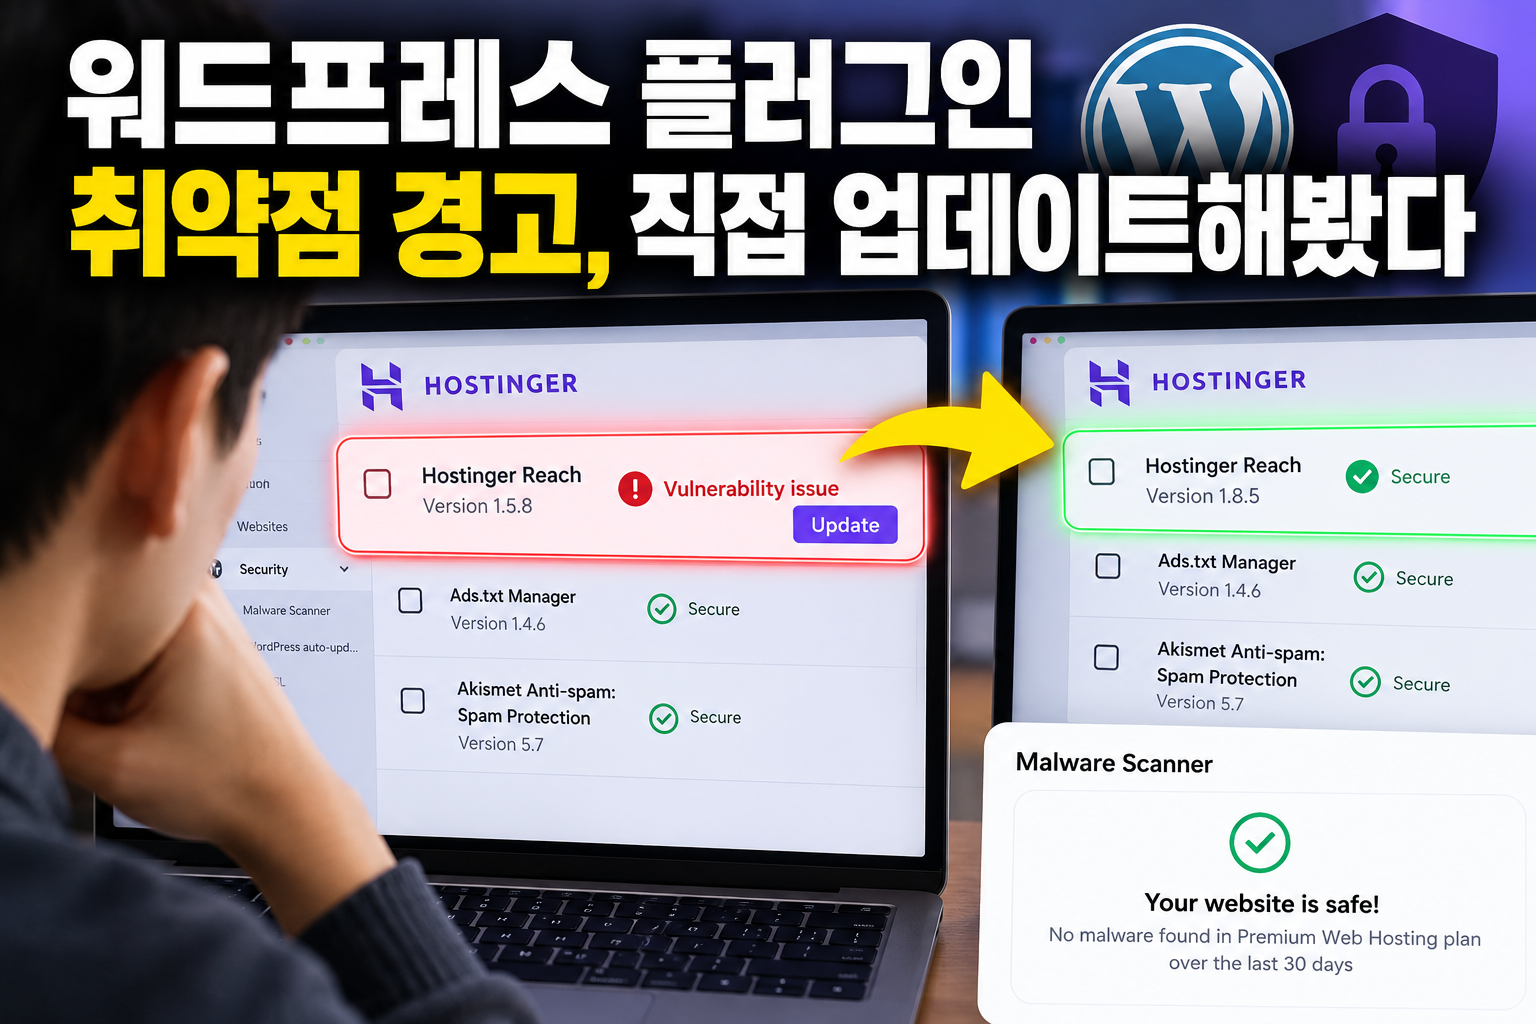
경고가 표시된 것은 Hostinger Reach라는 플러그인이었다.
내가 사용 중인 버전은 1.5.8이었고, Hostinger에서는 안전한 버전으로 업데이트하라고 표시하고 있었다.
더 놀라운 것은 이 플러그인이 내 워드프레스에 설치되어 있다는 사실도 거의 의식하지 않고 있었다는 것이다.
Vulnerability issue가 있다고 해서 이미 해킹된 것은 아니었다
경고 옆의 내용을 따라가 보니 Hostinger Reach의 특정 버전에 알려진 보안 취약점이 있다는 내용이었다.
그제야 궁금해졌다.
그럼 내 워드프레스에 이런 문제가 또 있는 것은 아닐까?
Hostinger의 Security 메뉴로 다시 들어가 설치된 테마와 플러그인을 하나씩 확인해봤다.
내 사이트에는 플러그인이 12개 설치되어 있었다.
대부분은 초록색으로 Secure라고 표시되어 있었고, 빨간색 Vulnerability issue가 표시된 것은 Hostinger Reach 하나였다.
그리고 또 하나 확인한 것이 있었다.
Hostinger의 Malware Scanner에서는 지난 30일 동안 악성코드가 발견되지 않았다고 나왔다.
처음에는 조금 헷갈렸다.
한쪽에서는 취약점이 있다고 하고, 다른 쪽에서는 사이트가 안전하다고 한다.
확인해보니 둘은 같은 이야기가 아니었다.
내가 이해한 바로는 취약점이 있다는 것은 공격에 이용될 수 있는 알려진 문제가 있다는 뜻이고, 악성코드가 발견되지 않았다는 것은 현재 검사에서 악성코드가 확인되지 않았다는 뜻이었다.
그리고 Malware Scanner 화면에는 파일을 검사하며 데이터베이스 내용은 포함하지 않는다는 설명도 있었다.
그러니까 빨간 경고 하나만 보고 이미 사이트에 문제가 생겼다고 생각할 필요는 없었다.
하지만 그대로 놔둘 이유도 없었다.
워드프레스 플러그인 취약점, 직접 업데이트해봤다
Hostinger에서는 Hostinger Reach를 Update to safe version이라고 안내하고 있었다.
업데이트 버튼을 눌렀다.
업데이트 전 버전은 1.5.8이었다.
잠시 후 다시 확인해보니 1.8.5로 바뀌어 있었다.
그리고 아까까지 빨간색이었던 Vulnerability issue도 사라졌다.
그 자리에는 초록색 Secure가 표시됐다.
별것 아닌 작업이었다.
버튼 하나를 눌러 업데이트한 것이 전부였다.
그런데 만약 오늘 우연히 그 빨간 경고를 보지 않았다면 나는 이 플러그인의 버전을 언제 확인했을까?
아마 한동안 몰랐을 것 같다.
워드프레스는 글만 쓰면 끝나는 것이 아니었다
블로그를 시작할 때는 글을 쓰는 것만 생각했다.
그러다 검색 노출을 확인하고, 색인을 확인하고, 애드센스를 신청하고, 태그를 정리했다.
그리고 오늘은 처음으로 설치된 플러그인의 보안 상태까지 확인했다.
80일 넘게 워드프레스를 사용했지만 아직도 내가 모르고 지나친 것이 계속 나온다.
오늘 알게 된 것은 거창한 보안 기술이 아니다.
업데이트 알림을 그냥 넘기지 않고, 설치된 플러그인의 상태를 가끔 확인하는 것.
그것부터 해야겠다는 생각이 들었다.
그리고 오늘 본 빨간색 Vulnerability issue도 이제는 처음 봤을 때처럼 무섭게만 보이지 않는다.
무슨 뜻인지 확인하고, 문제가 있는 버전을 업데이트하고, 다시 상태를 확인하면 됐다.
오늘도 결국 하나를 직접 해보고 나서야 알게 됐다.
워드프레스는 글을 쓰는 것만큼, 내가 설치해 놓은 것들을 관리하는 것도 블로그 운영의 일부였다.